Роскомнадзор требует проверки роутеров MikroTik: угроза для государственных органов
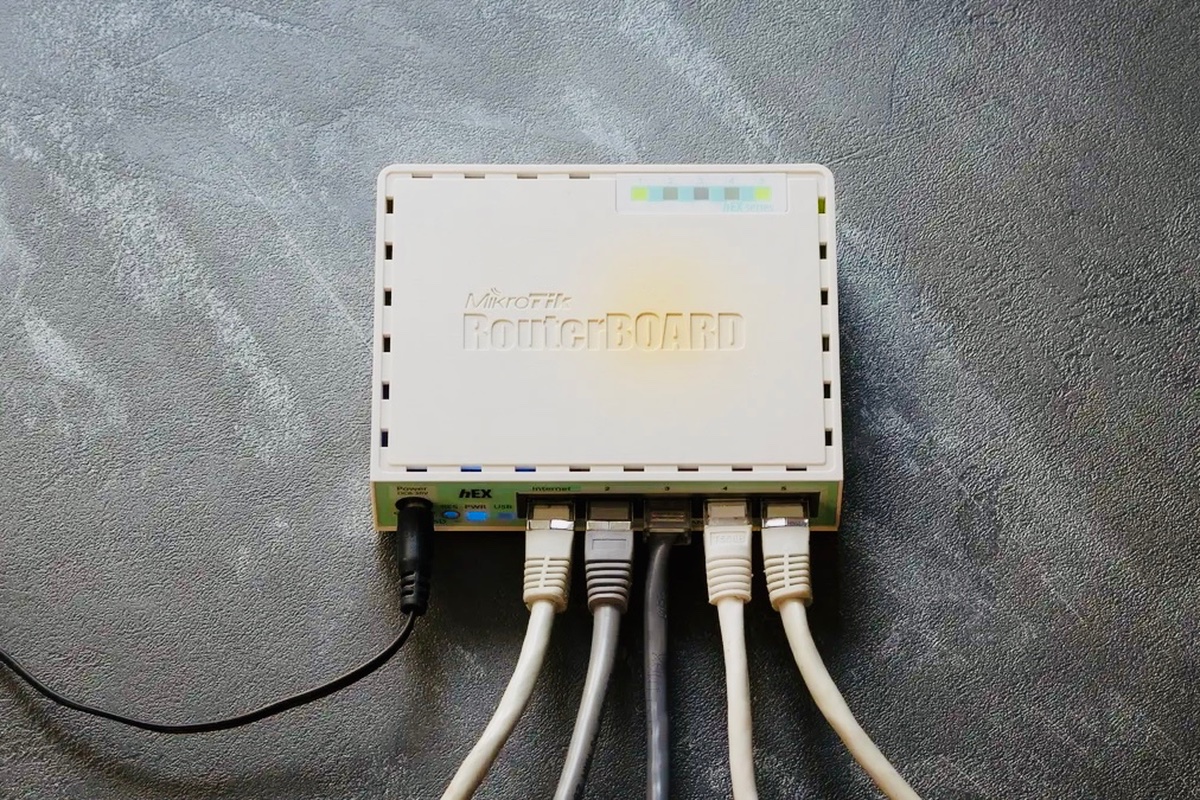
В свете недавних угроз кибербезопасности, Главный радиочастотный центр (ГРЧЦ), находящийся под управлением Роскомнадзора, издал предписание для операторов связи. Они должны осуществить проверку оборудования MikroTik на наличие известных уязвимостей. Эта статья рассмотрит причины такого решения и то, какие меры необходимо предпринять для защиты информационной инфраструктуры.
Причины проверки оборудования MikroTik
Уязвимости в сетевом оборудовании могут привести к серьезным последствиям. В данном случае, ГРЧЦ обеспокоен потенциальными угрозами для государственных органов.
- Кибератаки на госструктуры: Оборудование MikroTik может быть использовано злоумышленниками для доступа к государственным системам.
- Потеря конфиденциальности: Уязвимости могут привести к утечке данных, что ставит под угрозу безопасность информации.
Меры по устранению уязвимостей
После обнаружения уязвимостей операторы связи должны предпринять ряд действий для минимизации рисков.
- Обновление прошивок: Важно установить последние версии программного обеспечения, чтобы закрыть известные дыры в безопасности.
- Мониторинг сетевого трафика: Регулярный анализ трафика поможет выявить подозрительную активность и предотвратить атаки.
Рекомендации для пользователей MikroTik
Пользователи роутеров MikroTik также должны быть внимательны к своей безопасности. Вот несколько советов:
- Изменение стандартных паролей: Убедитесь, что вы используете уникальные пароли вместо установленных по умолчанию.
- Настройка брандмауэра: Это может помочь защитить вашу сеть от несанкционированного доступа.
Заключение
"Безопасность — это не просто вопрос технологии, а вопрос ответственности."
Обеспечение безопасности информационных систем является критически важным шагом в борьбе с киберугрозами. Следуя рекомендациям и своевременно устраняя уязвимости, операторы и пользователи могут значительно снизить риски небезопасной работы с сетевым оборудованием MikroTik.